
先把结论放在前面
2026 年 11 月 19 日,伦敦调查权力法庭裁定:英国内政部必须承认,它确实向苹果下达过一道秘密命令,要求苹果具备交出用户加密数据的能力。政府此前一直坚持“既不承认,也不否认”,法庭说不行:这道命令的存在,官员自己早就向记者和美国政府承认过,再装作它可能不存在,已经没有意义。
这篇文章不念法律条文,只讲三件事:你存在 iCloud 里的照片和备份,钥匙到底在谁手里;这道命令是什么、走到哪一步了;以及你手机设置里那个叫“高级数据保护”的开关,到底该不该开。
你的备份,钥匙在谁手里
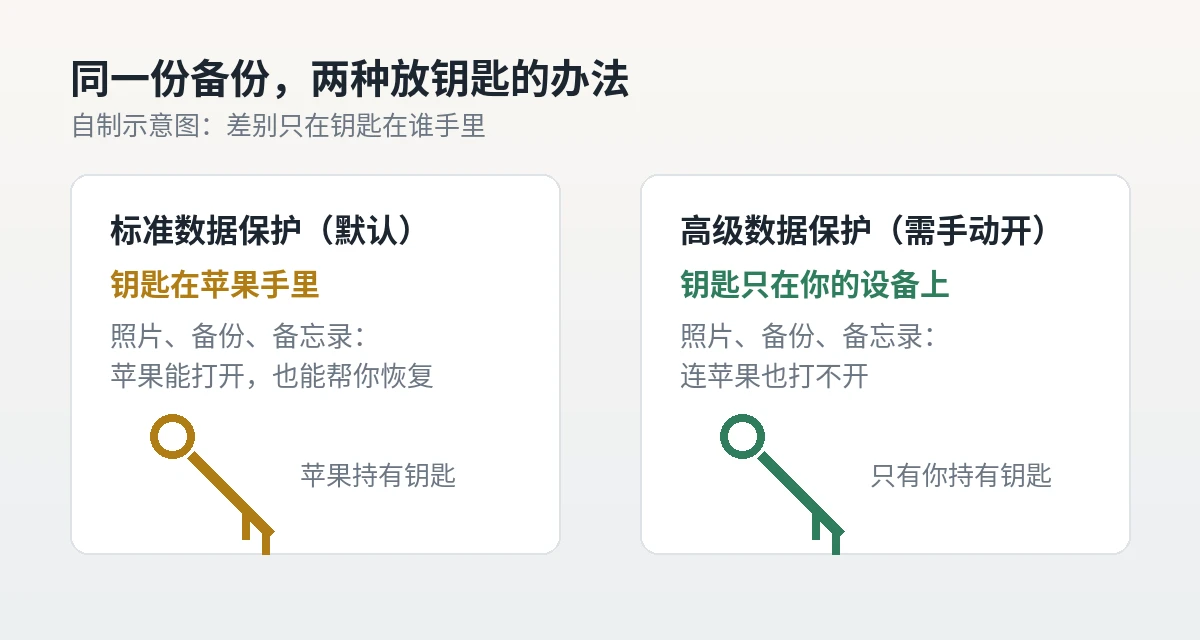
先讲一个很多人没留意的前提:iPhone 上的东西,并不是一股脑儿都“只有你能打开”。照片、备忘录、整机备份都存在 iCloud 里,数据在传输和存放时都是加密的,差别只在钥匙在谁手里。
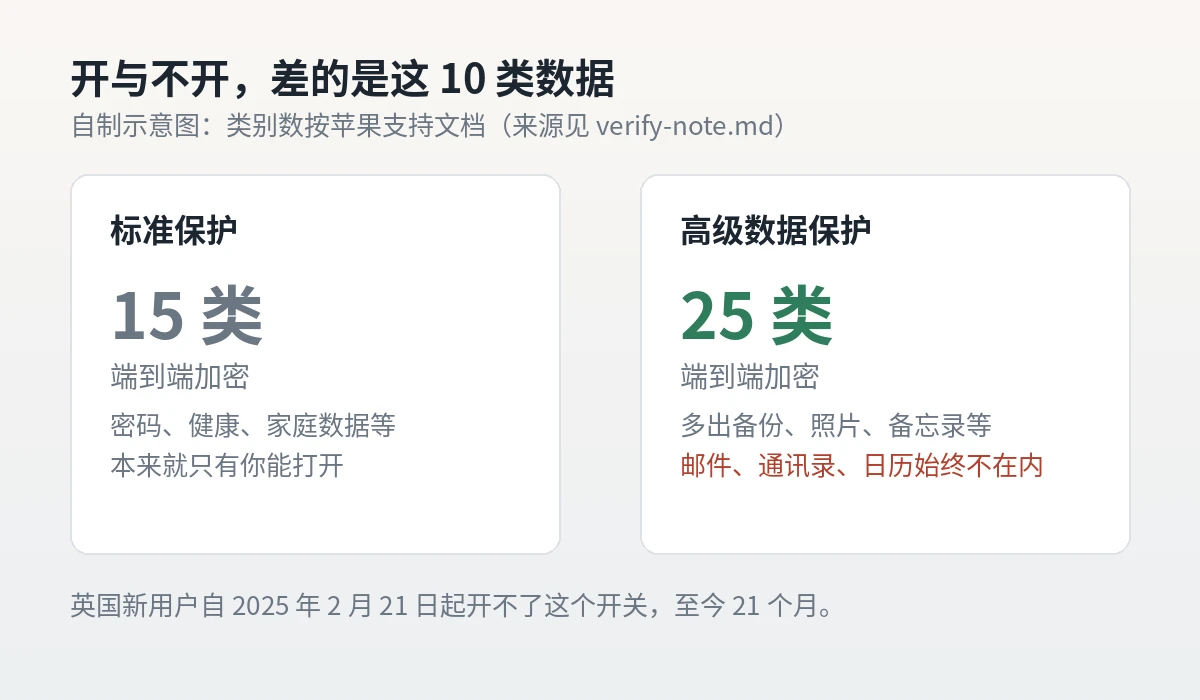
默认状态下,苹果用的是“标准数据保护”。密码、健康数据、家庭数据这些,本来就是端到端加密的,钥匙只在你的设备上,苹果也打不开。但照片、备忘录、整机备份、iCloud 云盘这几样,钥匙是放在苹果手里的。苹果拿着钥匙,是为了能在你忘密码的时候帮你把数据恢复回来,也是为了在收到合法要求时能够配合。
2022 年 12 月,苹果随 iOS 16.2 推出了一个开关,叫“高级数据保护”。打开它,端到端加密的类别从 15 类增加到 25 类,照片、备忘录、整机备份、iCloud 云盘、提醒事项、Safari 书签、语音备忘录这些,钥匙都收回到你自己的设备上。苹果的原话是:开了这个开关之后,连苹果自己也打不开这些数据,云端出了数据泄露也不怕。
但有三样东西,这个开关也管不了:邮件、通讯录、日历。它们要和全世界的邮件与日历系统互通,端到端加密会把互通打断,所以钥匙一直留在苹果手里。这一点苹果在支持文档里写得很明白,不是疏忽,是取舍。
这道密令,到底是什么
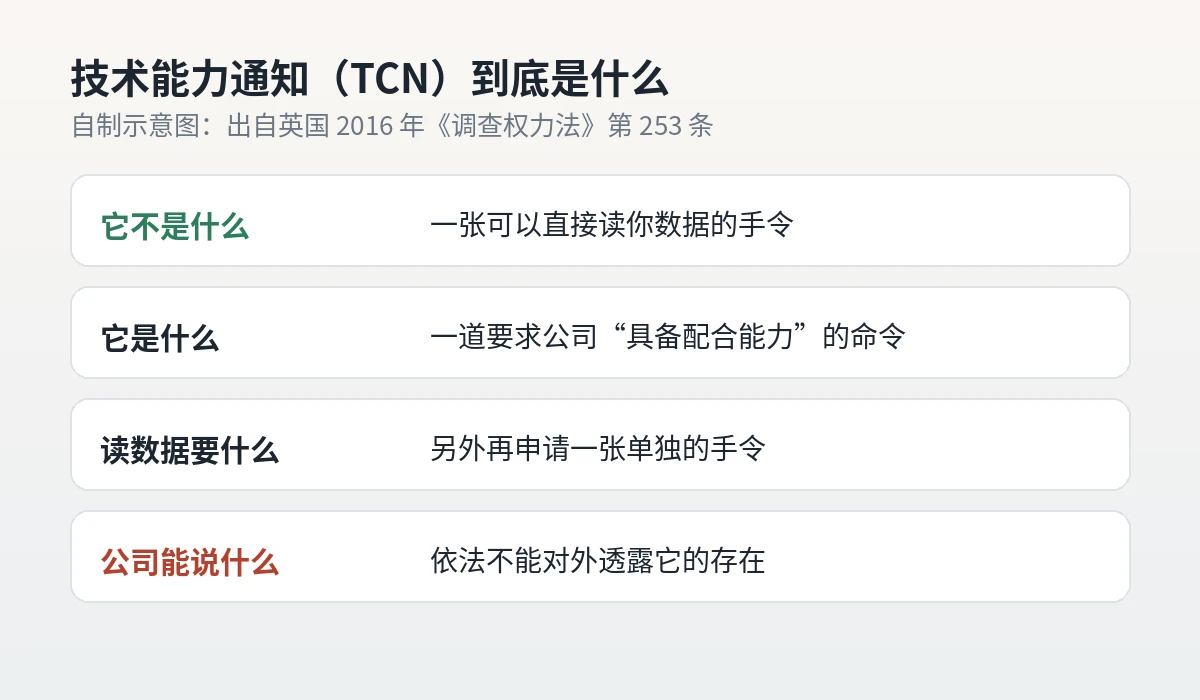
英国政府下达的这道命令,有一个正式名字:技术能力通知,英文缩写 TCN。它出自英国 2016 年《调查权力法》第 253 条,允许内政大臣要求一家通信公司“具备某种技术能力”,以便将来执行监听或调取数据的手令时能够配合。
关键在两点:这道命令本身并不授权读数据,只是要求公司先把“能配合”的能力准备好,真正读数据还得另外申请手令;而且它自带保密义务,接到命令的公司依法不能对外透露。苹果在 2025 年 2 月之前,就是被这条保密义务捂着嘴。
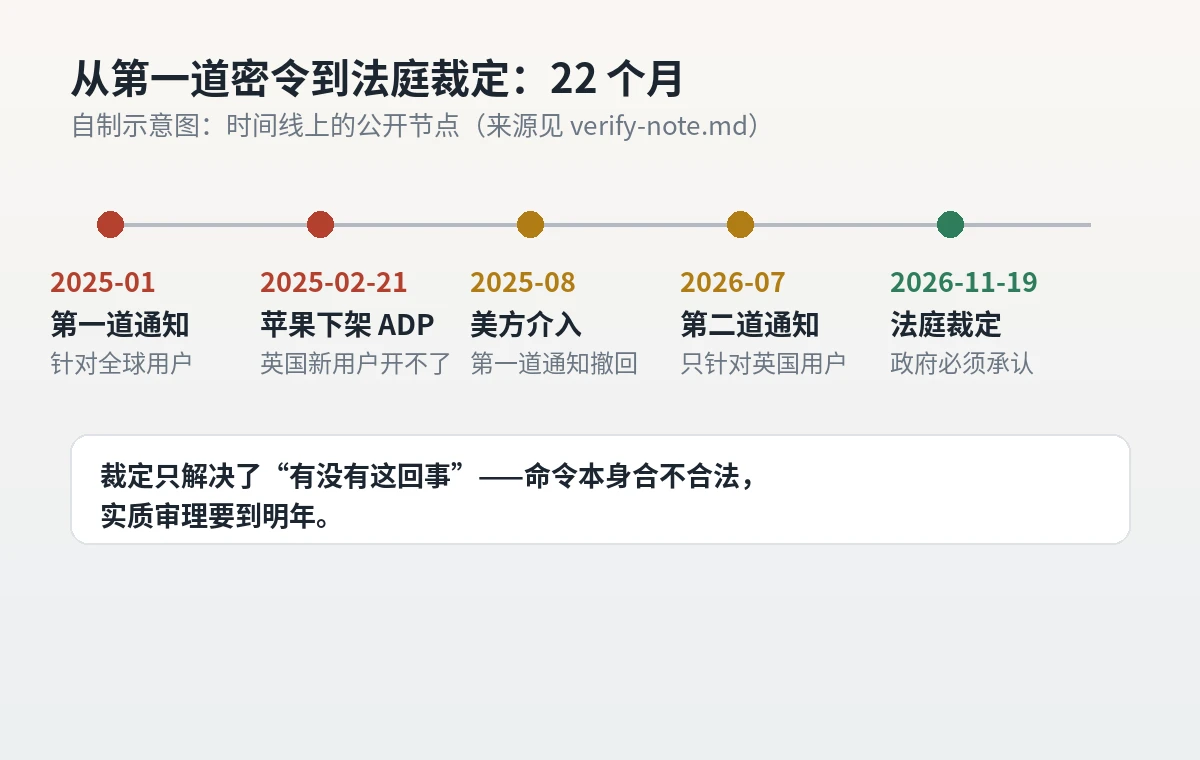
事情是这样一步步走到今天的。2025 年 1 月,英国内政部向苹果下达第一道通知,据《华盛顿邮报》当时的爆料,它要求苹果提供全球所有用户存在 iCloud 里的加密数据的访问能力。2025 年 2 月 21 日,苹果没有照办,而是把“高级数据保护”从英国下架了:英国的新用户从此开不了这个开关,已经开了的老用户,则被要求在宽限期内自己手动关掉——苹果说,它没有能力替用户远程关掉。苹果当时的声明里有一句一直沿用到今天的话:“我们从来没有在任何产品或服务里建过后门或万能钥匙,以后也不会。”
2025 年 8 月,美国政府介入,第一道通知被撤回。2026 年 7 月,英国又发了第二道通知,这次只针对英国用户,苹果随即再次提起挑战。
11 月 19 日的裁定,只解决了一个问题:政府能不能继续假装这道命令可能不存在。三位法官的回答是不行——政府官员已经向《泰晤士报》《金融时报》的记者确认过,也向美国政府通报过,累计至少有五次公开确认。裁定之后,命令本身合不合法,还要留待实质审理,路透社的说法是,实质审理要到明年。换句话说,这一天法庭只是把“有没有这回事”钉死了,“这回事对不对”还没开审。
苹果为什么宁可下架,也不交钥匙
苹果的反应,是整件事里最值得单独看的一段。它没有照办,也没有沉默,而是选了一个最亏的办法:把自家最强的隐私功能,在一个国家主动下架。
代价是实打实的:从 2025 年 2 月 21 日到今天,21 个月过去了,英国的新用户一直开不了高级数据保护,照片、备份、备忘录的钥匙一直留在苹果手里。苹果宁可让一个国家的用户少一层保护,也不愿在产品里留一个口子。
苹果的理由从 2022 年起就没变过:后门一旦存在,就不只属于要它的那一方,任何一个能打开所有人数据的口子,迟早会被别人找到。苹果说,它对英国用户失去这层保护“深感失望”,但宁可如此。
这里要划一道边界:这场官司争的始终是“政府能不能要求公司具备这种能力”,不是“苹果已经交出了谁的数据”。苹果没有承认交出过任何数据,11 月 19 日的裁定也没有披露这道命令具体要求苹果做什么。读到“英国政府拿到了苹果用户数据”这种说法时,先打住,那不是这次裁定说过的话。
现在去设置里,看一眼这个开关
这道命令针对的是英国,苹果没有在其他地区下架这个功能,国区账号的设置里仍有这个开关。去看一眼,不用花一分钟。
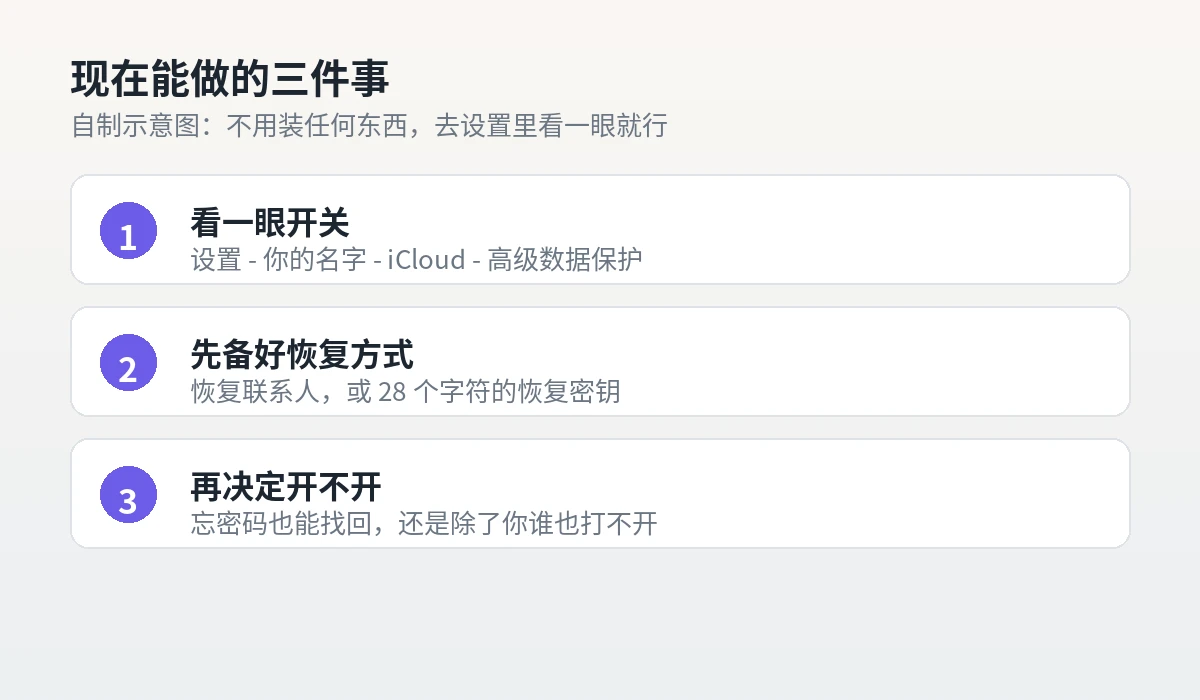
路径在「设置 - 你的名字 - iCloud」,往下翻找“高级数据保护”,点进去就能看到开着还是关着;Mac 上在「系统设置 - 你的名字 - iCloud - 高级数据保护」。一台设备上打开,整个账号就都打开了。
开之前,苹果会先让你准备好恢复方式:加一位恢复联系人,或者记下一串 28 个字符的恢复密钥,二选一。这一步不能跳过——开了开关之后,钥匙只在你的设备上,忘密码了苹果也帮不了你,只能靠恢复联系人或恢复密钥。恢复方式不会同步给苹果,丢了就是丢了。
另外两件事,开之前也先知道。第一,系统版本有门槛:iPhone 要 iOS 16.2 或更新,Mac 要 macOS 13.1 或更新,账号里所有设备都得达标,达标不了的旧设备要先从账号里移除。第二,开了之后,在 iCloud.com 网页上看数据会被默认关掉,想在网页上看,得用一台受信任设备临时批准。
要不要开,没有标准答案:它换走的是“忘密码也能找回来”的方便,换来的是“除了你,谁也打不开”的彻底。备份和照片都在 iCloud 里、又对“钥匙在别人手里”不太放心的人,开它最值;连自己密码都经常忘的人,先把恢复联系人加上再考虑。
你愿意把钥匙交给谁
这场官司从 2025 年 1 月走到 2026 年 11 月,整整 22 个月。22 个月里,命令从“秘密”变成了法庭钉死的事实,唯一没变过的,是苹果那句话:没有建过后门,以后也不会。
但这句话能撑多久,不只取决于苹果。法庭接下来要审的,是政府到底有没有权力下这样一道命令——审理结果会决定,以后还有没有别的国家拿着同样的理由,来要同一把钥匙。
所以真正的问题不在伦敦的法庭里,在你自己的手机里:每天往云端放的照片、备份、备忘录,钥匙在谁手里,你心里有没有数?如果没有,现在就是去设置里看一眼的时候——看完再决定,这把钥匙是继续寄存在别人那里,还是收回自己的口袋。





